








W logistyce awaria systemu informatycznego może oznaczać znacznie więcej niż problem działu IT. Niedostępność systemu magazynowego, brak informacji o przesyłkach czy przerwana komunikacja z kontrahentami mogą szybko przełożyć się na opóźnienia, dodatkowe koszty i zakłócenia w całym łańcuchu dostaw.
Właśnie dlatego cyberbezpieczeństwo staje się coraz ważniejszym elementem zarządzania przedsiębiorstwami transportowymi i logistycznymi. Dodatkowym impulsem są obowiązujące od 3 kwietnia 2026 roku nowe przepisy ustawy o Krajowym Systemie Cyberbezpieczeństwa (KSC), wdrażające unijną dyrektywę NIS2.
Dla części przedsiębiorstw oznaczają one nowe obowiązki, które trzeba wdrożyć do kwietnia 2027 roku. Warto więc wiedzieć, kogo dotyczą regulacje i jak rozsądnie przygotować organizację do ich spełnienia.
Czy każda firma transportowa i logistyczna podlega NIS2?
Nie. I to jedna z najważniejszych kwestii, które warto wyjaśnić na początku.
Nowe przepisy obejmują określone podmioty działające m.in. w transporcie lotniczym, kolejowym, wodnym i drogowym, a także operatorów usług pocztowych i kurierskich. Nie oznacza to jednak, że każda firma przewozowa, spedycyjna czy magazynowa automatycznie podlega regulacjom.
Znaczenie ma przede wszystkim rzeczywisty rodzaj prowadzonej działalności, wielkość przedsiębiorstwa oraz dodatkowe kryteria określone w ustawie.
Co istotne, również firmy nieobjęte bezpośrednio NIS2 mogą odczuć skutki nowych wymagań. Przedsiębiorstwa podlegające regulacjom muszą bowiem uwzględniać bezpieczeństwo swoich dostawców i usługodawców. Może to oznaczać dodatkowe wymagania wobec przewoźników, operatorów magazynowych, firm technologicznych czy innych partnerów biznesowych.
Dlatego pierwszym krokiem powinna być weryfikacja, czy i w jakim zakresie przepisy dotyczą konkretnej organizacji.
Październik 2026. Co już powinno być zrobione, a co jeszcze przed firmami?
Nowelizacja KSC obowiązuje od kwietnia 2026 roku. Pierwszy istotny termin już minął.
3 października 2026 roku upłynął podstawowy termin samorejestracji w Wykazie KSC dla podmiotów, które spełniały ustawowe kryteria w dniu wejścia w życie nowelizacji i podlegały obowiązkowi samodzielnego wpisu.
Jeśli przedsiębiorstwo nie zweryfikowało jeszcze swojego statusu, powinno zrobić to niezwłocznie i ustalić, czy miało obowiązek rejestracji.
Kolejna ważna data to 3 kwietnia 2027 roku. Do tego czasu podmioty objęte wskazanym okresem dostosowawczym powinny wdrożyć wymagane rozwiązania organizacyjne i techniczne oraz rozpocząć korzystanie z systemu S46, służącego m.in. do zgłaszania incydentów.
Dla określonych podmiotów kluczowych kolejny termin przypada na 3 kwietnia 2028 roku, kiedy upływa czas na przeprowadzenie pierwszego obowiązkowego audytu bezpieczeństwa.
W praktyce oznacza to, że najbliższe miesiące warto wykorzystać na uporządkowanie cyberbezpieczeństwa, zamiast odkładać wszystkie działania na koniec okresu dostosowawczego.
Co NIS2 oznacza w praktyce dla przedsiębiorstwa logistycznego?
Przygotowanie do nowych wymagań nie sprowadza się do stworzenia dokumentacji. Chodzi przede wszystkim o to, aby firma potrafiła rozpoznawać zagrożenia, ograniczać ich skutki i utrzymywać ciągłość działalności.
W przypadku przedsiębiorstw transportowych i logistycznych szczególnie istotnych jest kilka obszarów.
Bezpieczeństwo kluczowych systemów. Warto wiedzieć, jak chronione są systemy WMS, TMS, ERP, infrastruktura sieciowa, urządzenia magazynowe oraz rozwiązania wykorzystywane do wymiany danych z klientami.
Ciągłość działania. Co stanie się, jeśli system magazynowy przestanie działać w środku zmiany? Czy firma ma aktualne kopie zapasowe, sprawdzone procedury awaryjne i możliwość szybkiego przywrócenia operacji?
Bezpieczeństwo dostawców. Coraz większe znaczenie ma kontrola ryzyka związanego z zewnętrznymi systemami, usługami IT, automatyką magazynową i partnerami technologicznymi.
Reagowanie na incydenty. Organizacja powinna wiedzieć, kto odpowiada za wykrywanie zagrożeń, podejmowanie decyzji i reagowanie, również poza standardowymi godzinami pracy.
Odpowiedzialność zarządu i pracowników. Cyberbezpieczeństwo wymaga jasnego podziału obowiązków, nadzoru nad ryzykiem oraz odpowiedniego przygotowania osób korzystających z firmowych systemów.
Te obszary mają bezpośredni wpływ na zdolność przedsiębiorstwa do terminowej realizacji usług, niezależnie od tego, czy podlega ono NIS2.
Od czego zacząć? Nie trzeba robić wszystkiego jednocześnie
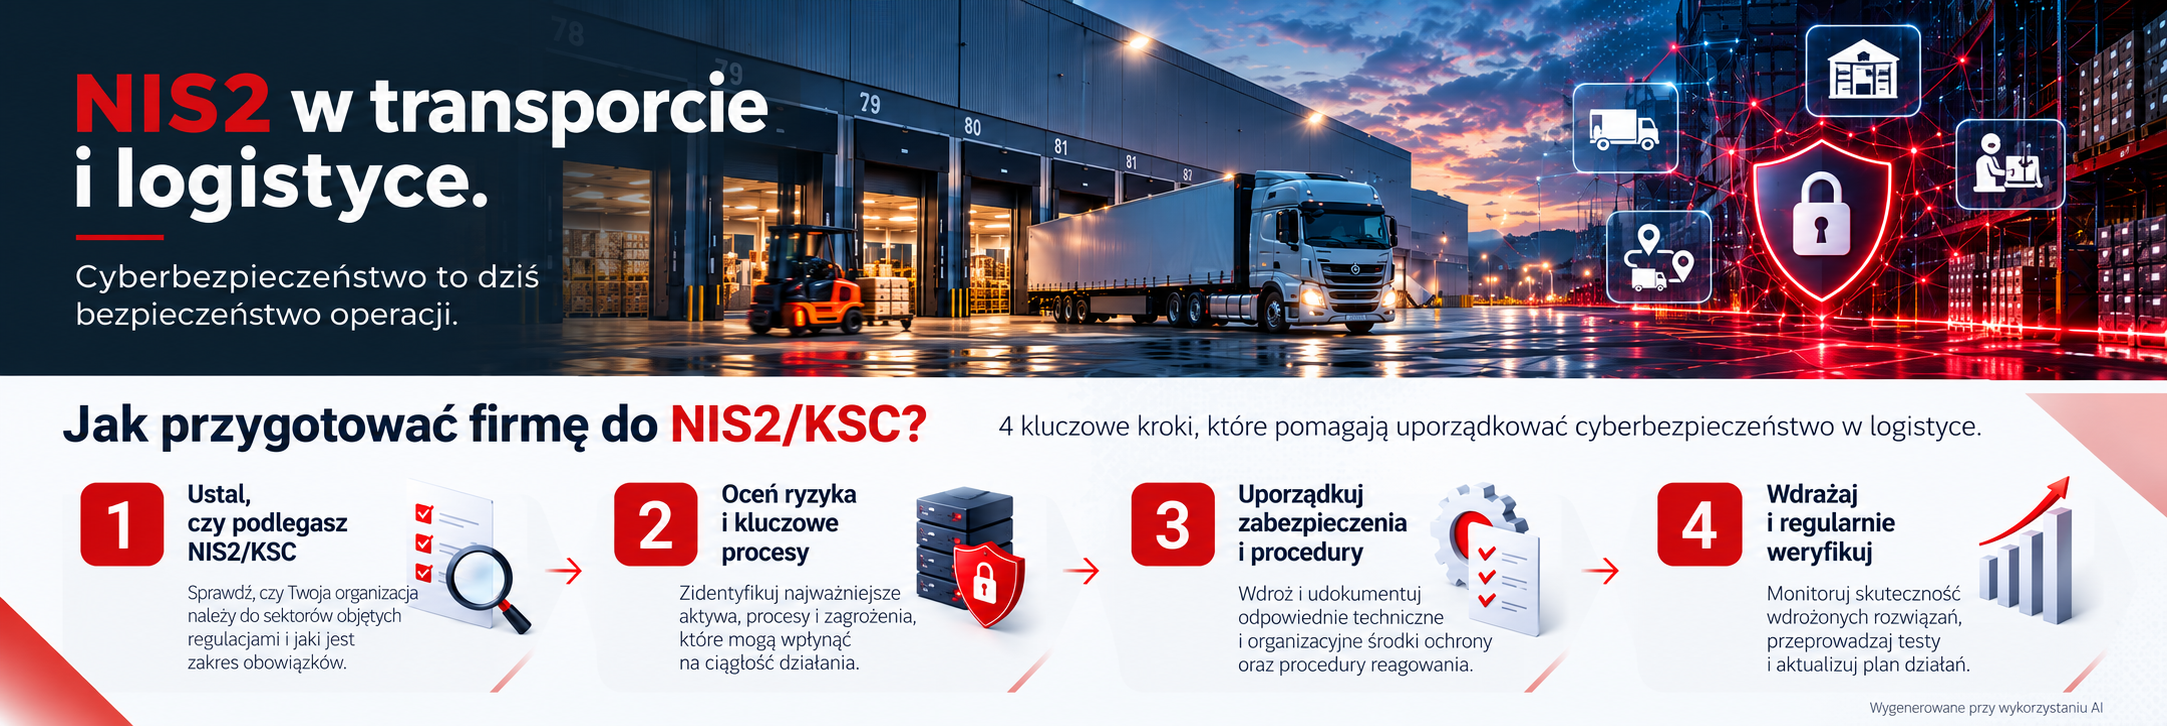
Przygotowanie firmy do nowych obowiązków najlepiej potraktować jako uporządkowany proces, podzielony na konkretne etapy.
- Ustal, czy podlegasz NIS2/KSC. Zweryfikuj profil działalności, wielkość organizacji i obowiązki wynikające z przepisów.
- Oceń obecny poziom bezpieczeństwa. Sprawdź, które wymagania już spełniasz, a gdzie występują luki. Zidentyfikuj systemy i procesy najważniejsze dla ciągłości operacji.
- Przygotuj plan działania. Określ priorytety, osoby odpowiedzialne, terminy i potrzebne zabezpieczenia. Nie każda firma musi rozpoczynać od kosztownych inwestycji technologicznych.
- Wdrażaj i weryfikuj. Uzupełniaj procedury, wdrażaj niezbędne zabezpieczenia, szkol pracowników i regularnie sprawdzaj skuteczność przyjętych rozwiązań.
Takie podejście pozwala wykorzystać istniejące zasoby, lepiej zaplanować wydatki i skoncentrować się na ryzykach, które rzeczywiście mogą zakłócić działalność przedsiębiorstwa.
Od wymagań do konkretnych działań
Jednym z wyzwań związanych z wdrażaniem NIS2/KSC jest połączenie wymagań regulacyjnych z codziennym funkcjonowaniem przedsiębiorstwa. Szczególnie w branży logistycznej, gdzie bezpieczeństwo systemów informatycznych jest ściśle związane z realizacją procesów magazynowych, transportowych i obsługą klientów.
Dlatego przygotowanie do nowych obowiązków powinno obejmować zarówno kwestie organizacyjne, takie jak zarządzanie ryzykiem, procedury i odpowiedzialności, jak również odpowiednie zabezpieczenia techniczne, monitorowanie zagrożeń i przygotowanie do reagowania na incydenty.
W praktyce przedsiębiorstwa mogą korzystać ze wsparcia wyspecjalizowanych partnerów technologicznych, którzy pomagają połączyć te obszary w jeden spójny proces.
Takie podejście stosujemy w Network Experts, łącząc kompetencje audytowe, doradcze i technologiczne. Obejmuje ono m.in. analizę zgodności z NIS2/KSC, identyfikację ryzyk, przygotowanie planów działania, wdrażanie zabezpieczeń infrastruktury IT i OT, a także monitorowanie bezpieczeństwa i reagowanie na incydenty.
Istotną rolę odgrywają również narzędzia wspierające zarządzanie całym procesem. Przykładem jest autorska platforma vCISO Tool, pozwalająca uporządkować wymagania, zadania, odpowiedzialności, dokumentację i postępy wdrożenia. Dzięki temu zarząd oraz osoby odpowiedzialne za bezpieczeństwo mogą na bieżąco kontrolować realizację działań i przygotowywać organizację do późniejszych audytów.
Najważniejsze jednak, aby przyjęte rozwiązania były dopasowane do rzeczywistych potrzeb i skali działalności przedsiębiorstwa. Celem nie powinno być wdrażanie kolejnych narzędzi czy tworzenie dokumentacji wyłącznie na potrzeby zgodności z przepisami, ale zbudowanie systemu bezpieczeństwa, który faktycznie wspiera codzienne funkcjonowanie firmy.
Najbliższe miesiące warto dobrze wykorzystać
Do kwietnia 2027 roku pozostało jeszcze kilka miesięcy. To czas, który przedsiębiorstwa objęte nowymi obowiązkami mogą wykorzystać na spokojne zaplanowanie i wdrożenie niezbędnych działań, zamiast realizować je w pośpiechu tuż przed upływem terminu.
Warto przy tym pamiętać, że nie wszystko trzeba budować od podstaw. W wielu organizacjach funkcjonują już zabezpieczenia, procedury i rozwiązania, które można wykorzystać, uzupełnić lub odpowiednio uporządkować. Najważniejsze to wiedzieć, od czego zacząć i na czym skoncentrować się w pierwszej kolejności.
Niezależnie od tego, czy przedsiębiorstwo bezpośrednio podlega NIS2/KSC, czy też musi spełniać wymagania bezpieczeństwa swoich kontrahentów, dobrze przygotowane procedury i skuteczne zabezpieczenia mają bardzo praktyczne znaczenie.
W transporcie i logistyce chodzi przecież nie tylko o zgodność z przepisami, ale przede wszystkim o to, aby magazyny mogły pracować, transport był realizowany zgodnie z planem, a klienci otrzymywali swoje zamówienia na czas.
Dariusz Piaścik, Cybersecurity Governance & Business Development Manager
Network Experts Sp. z o.o. sp. k.